La conformità NIS2 automatizzata in un'unica piattaforma perimetrale protetta. Monitora, valida e proteggi la tua infrastruttura IT/OT, dall'inventario degli asset Real-Time alla notifica istantanea ACN in meno di 24 ore.
Metti in Sicurezza il tuo Perimetro
La direttiva NIS2 impone controlli stringenti, mappatura rigorosa della catena di fornitura e l'obbligo tassativo di notifica preliminare di un incidente ad ACN entro 24 ore. Gestire tutto questo manualmente con log frammentati è impossibile.
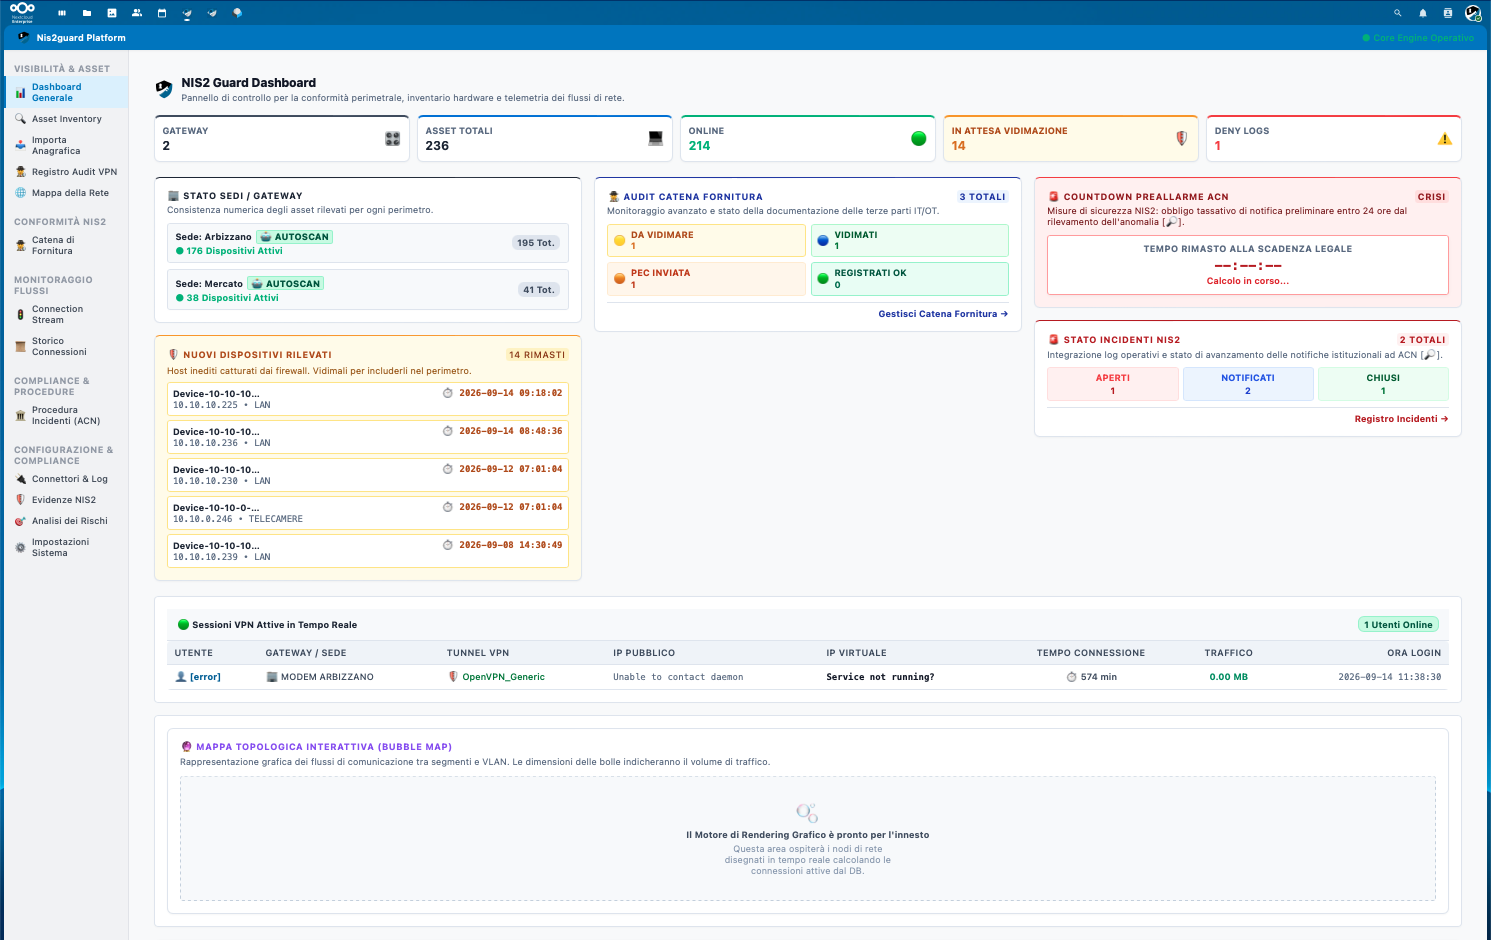
Un unico pannello di controllo centralizzato per la conformità perimetrale, l'inventario hardware automatico e la telemetria profonda dei flussi di rete.
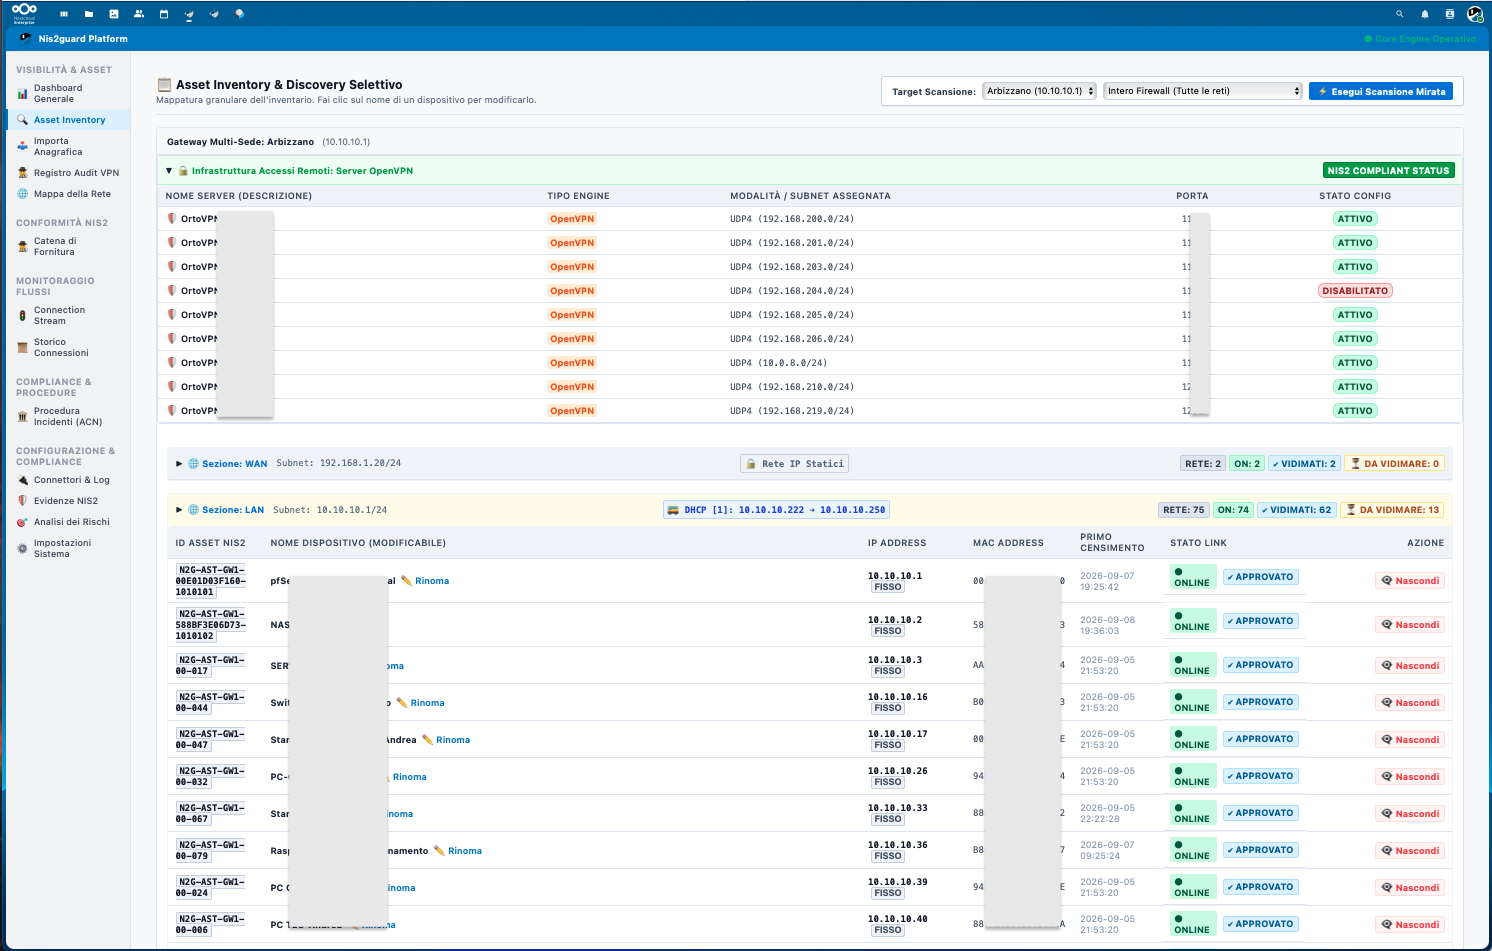
Funzionalità: Mappatura dinamica multi-sede (es. Principale, Filiale) tramite Autoscan continuo gestito direttamente dall'infrastruttura firewall perimetrale.
AUTOSCAN ATTIVO IN ATTESA DI VIDIMAZIONE
Il Plus per il cliente: Zero dispositivi ombra (Shadow IT). Il sistema cattura in tempo reale gli host inediti sulla rete (LAN, Telecamere, ecc.), isolandoli in uno stato di "In attesa di vidimazione". L'amministratore può approvarli con un click, garantendo una consistenza numerica impeccabile degli asset.
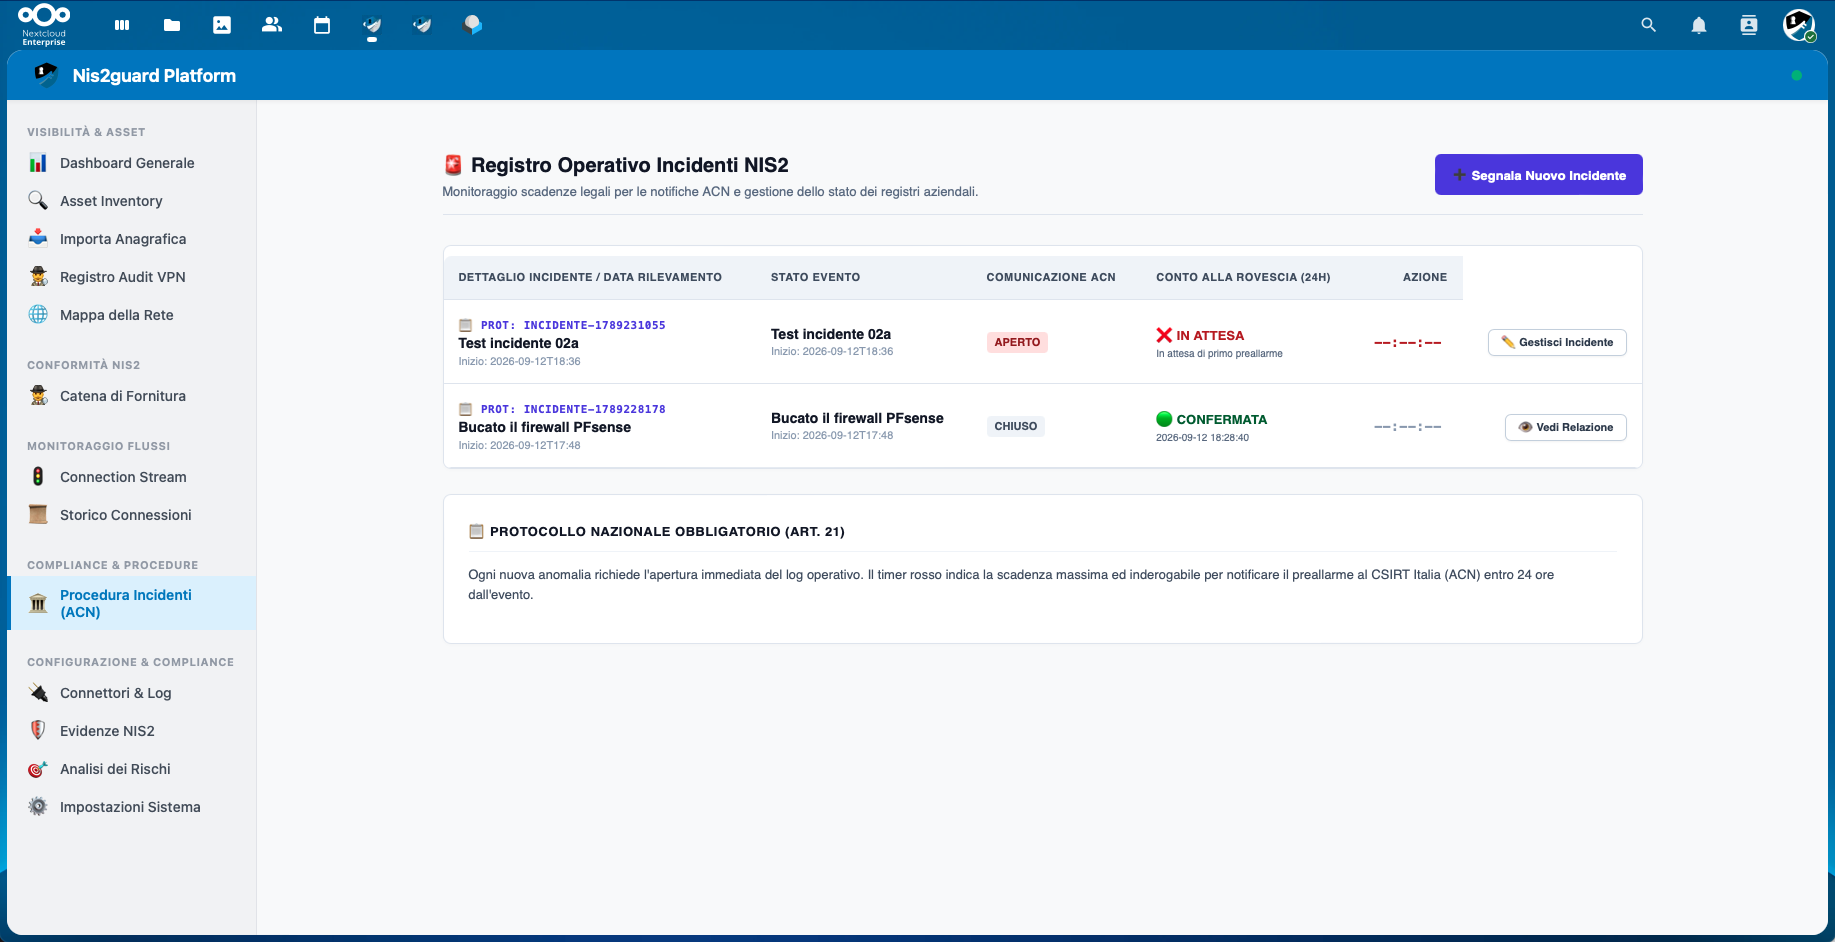
Funzionalità: Modulo dedicato alla procedura incidenti con integrazione nativa dei log operativi e tracking dello stato di avanzamento delle notifiche istituzionali (Aperti, Notificati, Chiusi).
Il Plus per il cliente: Scudo contro le sanzioni per ritardata notifica. La piattaforma integra un timer di Countdown Preallarme ACN, calcolando al millesimo il tempo rimasto alla scadenza legale delle 24 ore dal rilevamento dell'anomalia. Una guida passo-passo che elimina il panico da crisi.
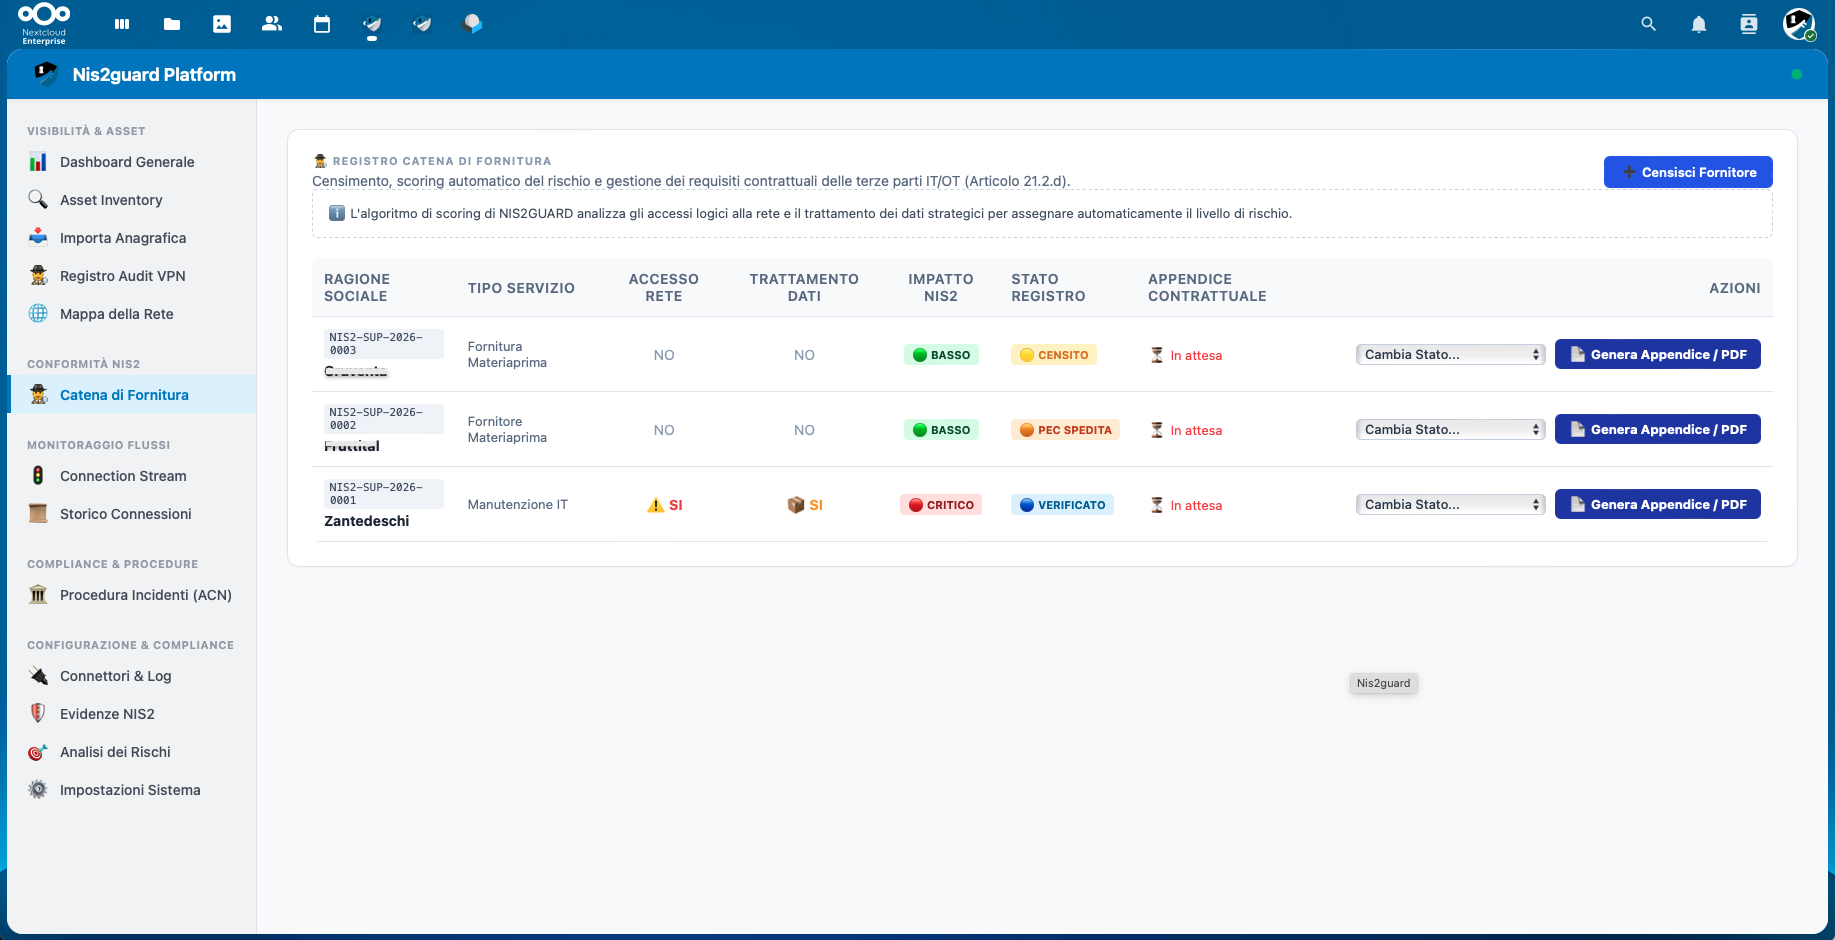
Funzionalità: Tracciamento automatico dei livelli di compliance e dello stato documentale delle terze parti IT/OT.
STATO: DA VIDIMARE REGISTRATI OK
Il Plus per il cliente: La conformità NIS2 non si limita all'azienda, ma include i fornitori. NIS2guard gestisce il workflow completo: dall'invio delle PEC di verifica, alla transizione degli stati (Da Vidimare, Vidimati, Registrati OK), blindando l'azienda da vulnerabilità introdotte da partner esterni.
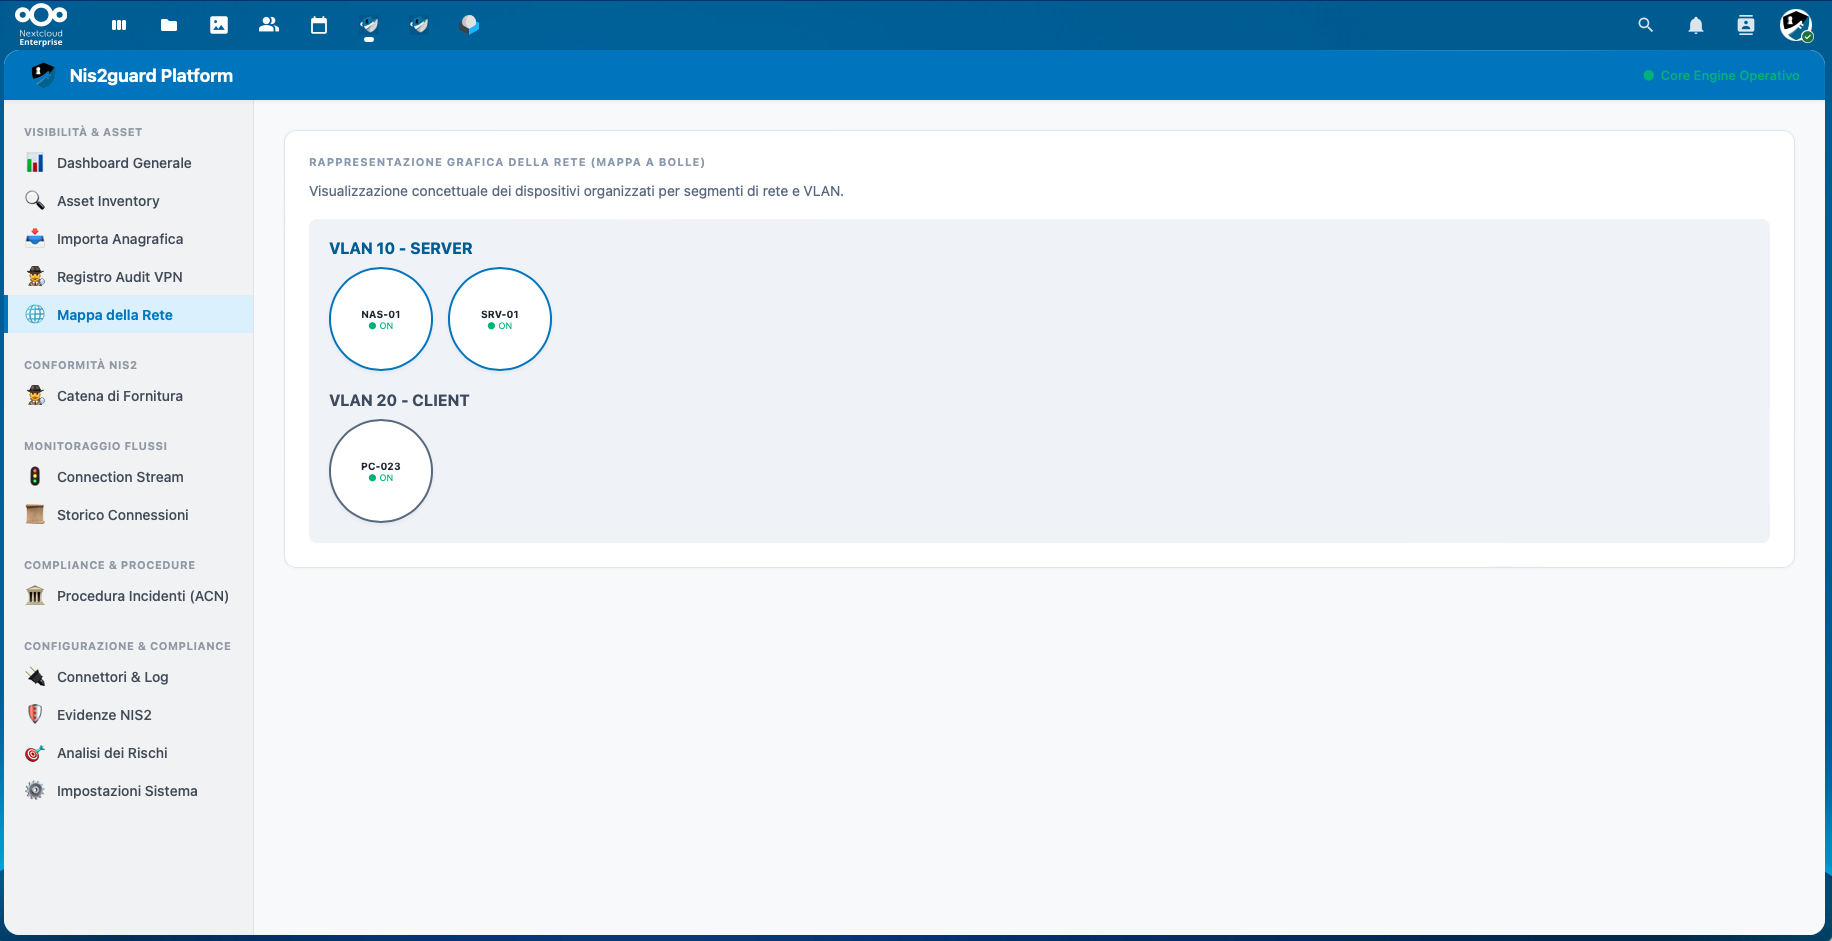
Funzionalità: Telemetria SIEM in tempo reale derivata da log firewall (pfSense) accoppiata a una Mappa Topologica Interattiva (Bubble Map).
Il Plus per il cliente: Visualizzazione immediata del rischio. I flussi e le transazioni di rete (Connection Stream, Storico Connessioni) vengono tradotti in bolle grafiche dinamiche in cui la dimensione corrisponde al volume di traffico tra segmenti e VLAN. Identificare anomalie di traffico o comunicazioni non autorizzate diventa un'operazione puramente visiva.
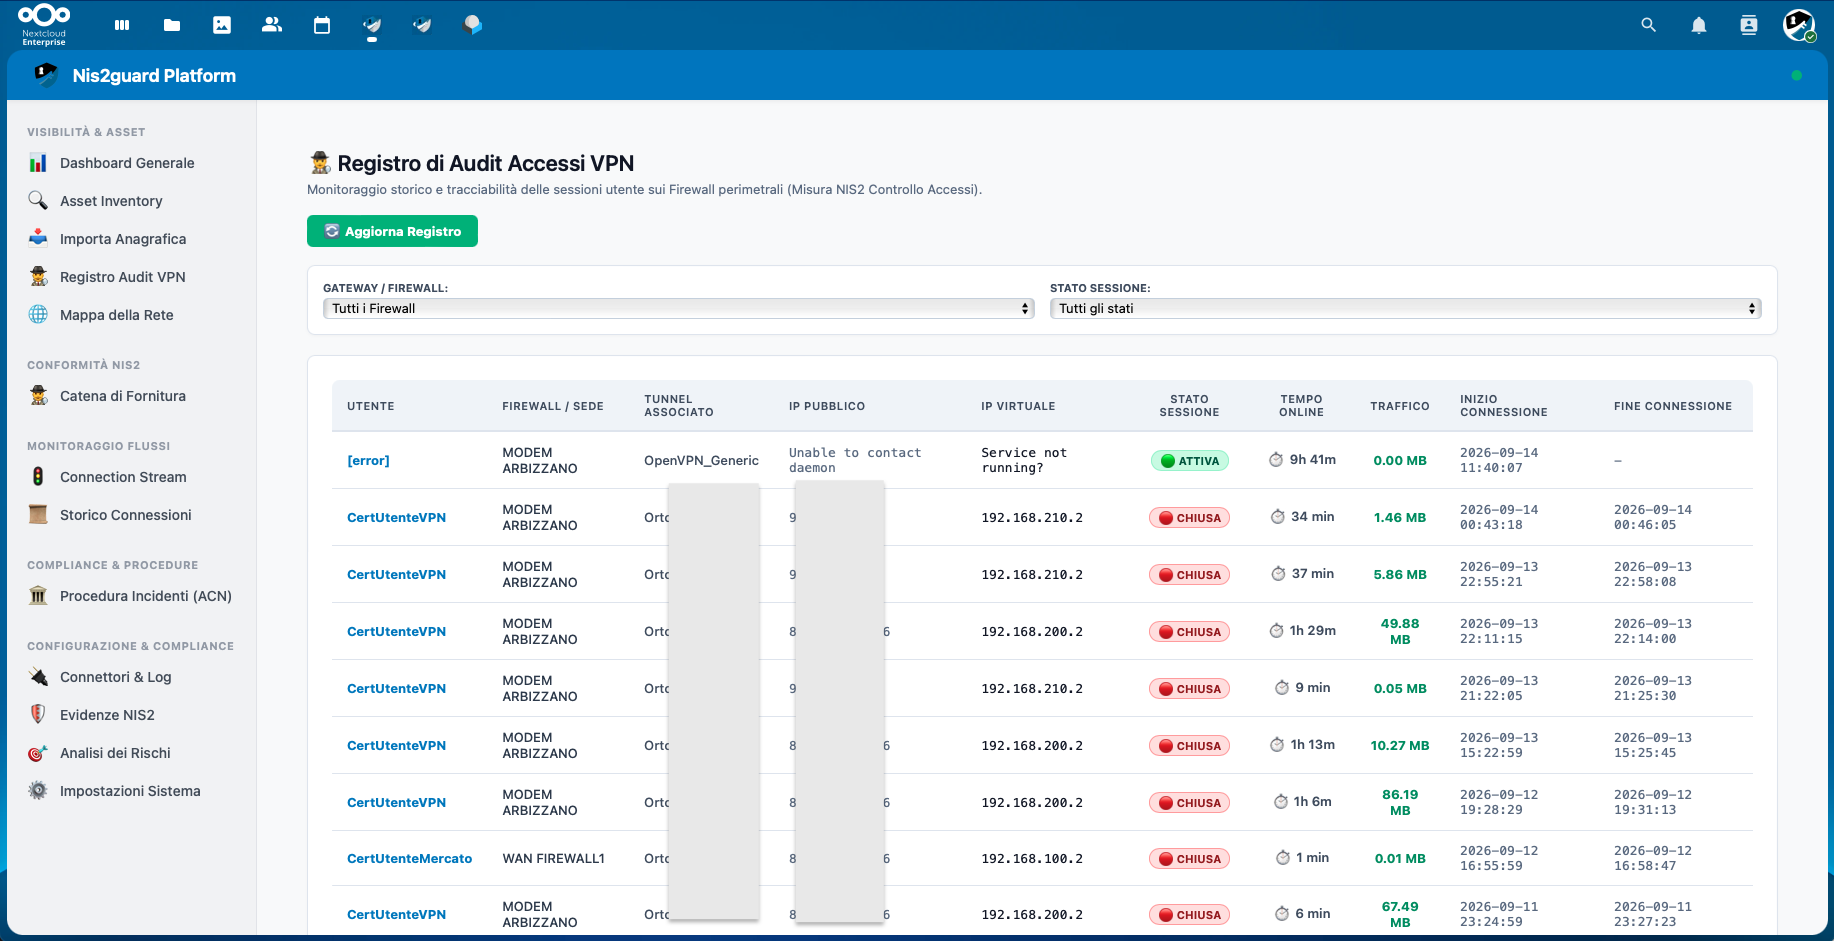
Funzionalità: Telemetria granulare delle sessioni VPN attive (OpenVPN e daemon di rete) con dettagli su utente, gateway di atterraggio, IP pubblico, IP virtuale, tempo di connessione e volume di traffico generato.
Il Plus per il cliente: Controllo assoluto sugli accessi remoti. Sapere esattamente chi è dentro la rete, da dove è collegato e cosa sta facendo è un requisito NIS2 fondamentale soddisfatto in un'unica schermata.
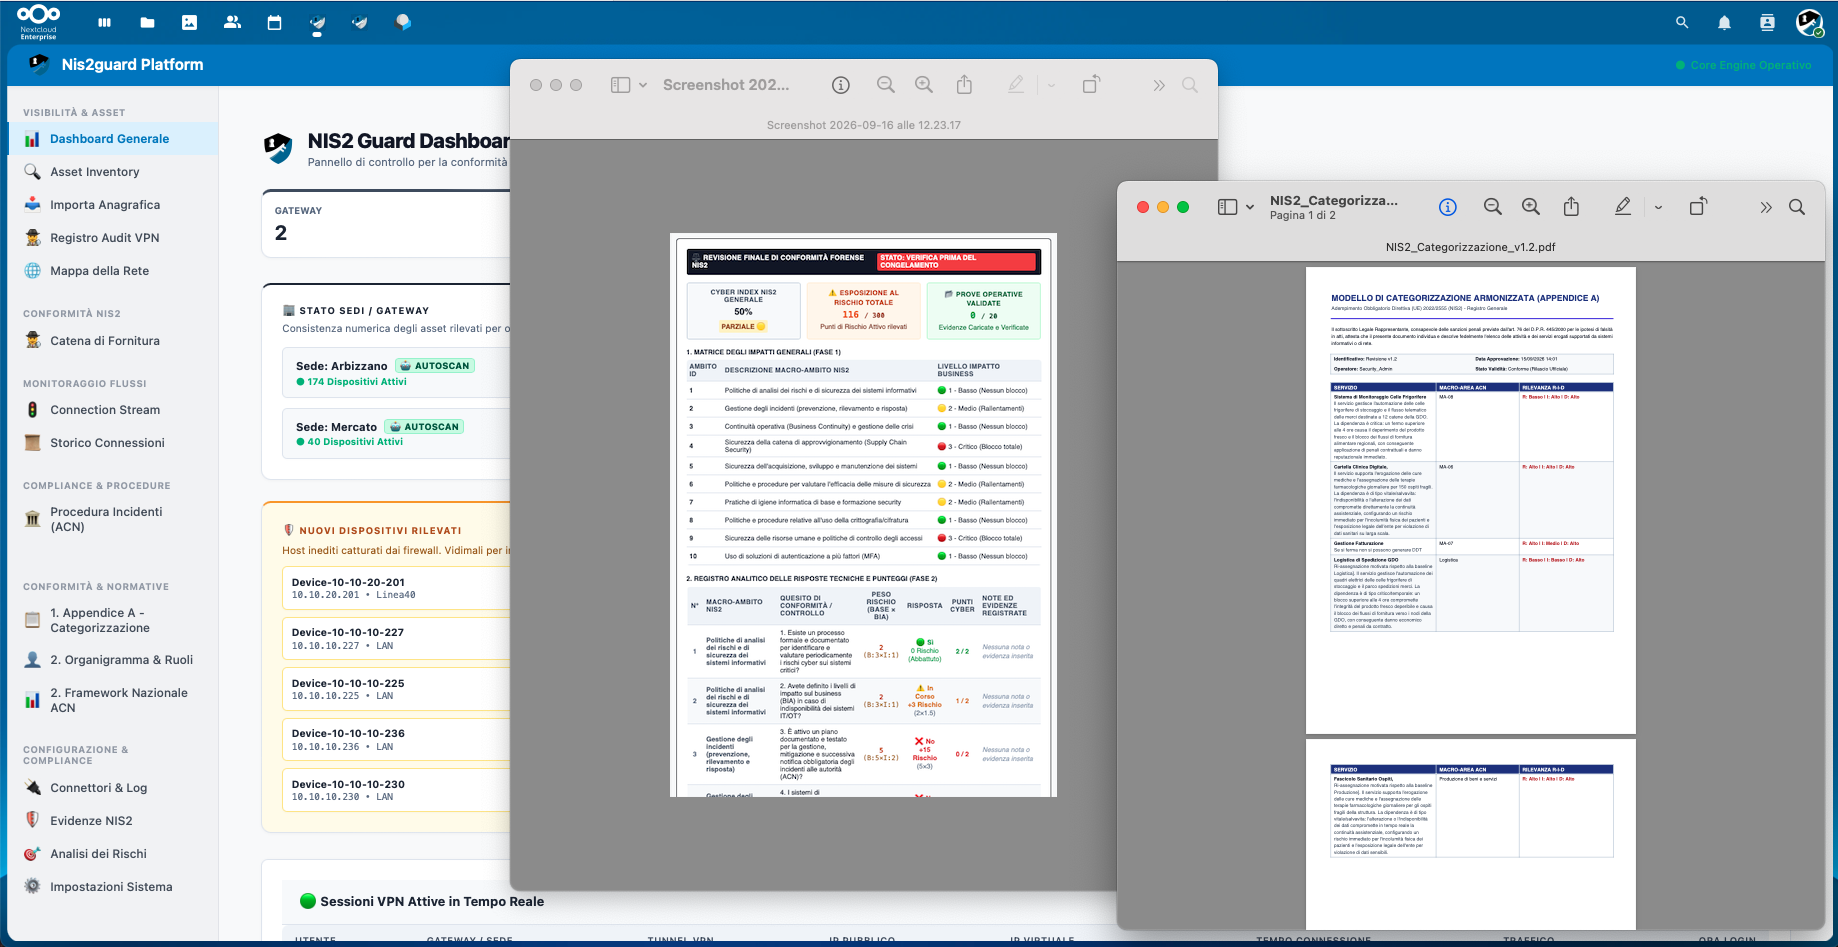
Funzionalità: Stesura, controllo di versione (Versioning) e approvazione formale da parte del CdA di tutte le policy obbligatorie. Mappa i rischi e categorizza i dati secondo la tassonomia ufficiale richiesta dalle autorità.
Il Plus per il cliente: Dati e relazioni già pronti, formattati e categorizzati per il caricamento diretto sul portale istituzionale dell'Agenzia per la Cybersicurezza Nazionale (ACN), azzerando la burocrazia manuale.
L'unica piattaforma end-to-end che unisce il controllo tecnico della rete alla gestione legale, documentale e organizzativa richiesta dalla Direttiva NIS2.
| Pilastro NIS2 / Caratteristica | Cosa fa NIS2guard | Il Valore e i Vantaggi per l'Azienda |
|---|---|---|
| Funzionamento Standalone | Risiede su un dispositivo hardware esterno e dedicato, completamente isolato dall'infrastruttura principale. Continua a operare in autonomia anche se i server centrali subiscono un attacco distruttivo. | Continuità Operativa Assoluta: In caso di attacco informatico totale o cifratura dei sistemi (Ransomware), Nis2Guard continua a monitorare la rete, mantenendo attive la consultazione documentale e operativa di emergenza. |
| Stesura e Redazione Documenti | Genera, compila e ospita tutti i documenti di policy e le procedure obbligatorie per i punti richiesti dalla direttiva (Gestione dei Rischi, Continuità Operativa, Sicurezza della Supply Chain). | Semplifica e accelera la conformità normativa grazie a modelli pre-configurati e linee guida ufficiali, azzerando la necessità di costose consulenze esterne per la redazione manuale della documentazione. |
| Controllo di Versione (Versioning) | Gestisce la tenuta e lo storico delle versioni di ogni documento di sicurezza, tracciando le modifiche apportate, le revisioni periodiche obbligatorie e le scadenze dei piani d'azione. | Garantisce l'accesso immediato all'unica versione operativa valida delle procedure e fornisce una dimostrazione formale del principio di "Miglioramento Continuo" richiesto in sede di ispezione. |
| Categorizzazione e Portale Istituzionale | Organizza e mappa gli asset, gli incidenti e i profili di rischio secondo le tassonomie ufficiali, fornendo i dati già pronti, formattati e categorizzati per l'inserimento sul portale delle autorità (es. ACN). | Riduce i tempi di compliance da settimane a pochi minuti. Elimina il rischio di sanzioni per dichiarazioni errate o incomplete, traducendo le informazioni tecniche nei codici standard richiesti dai portali governativi. |
| Vidimazione degli Organi di Governo | Include un flusso di approvazione formale e firma digitale (Vidimazione) per il Consiglio di Amministrazione e il top management sulle policy e sulle accettazioni dei rischi residui. | Soddisfa l'obbligo del biochemical coinvolgimento formale del Board nei processi di sicurezza aziendale, offrendo un workflow tracciato che tutela legalmente i vertici in merito alle responsabilità civili e penali previste dalla legge. |
| Inventario Tecnico e Quarantena | Scansiona le reti (VLAN), applica un isolamento "Zero Trust" (Quarantena) ai nuovi asset, risolve i nomi reali (DNS/NetBIOS) e traccia le vidimazioni dei singoli apparati in rete (approved_by / at). | Garantisce il controllo assoluto sul perimetro aziendale bloccando le minacce interne ed esterne alla radice. Mantiene un allineamento in tempo reale tra la teoria dei documenti di sicurezza e la realtà tecnica della rete. |
| Gestione e Notifica Incidenti (Telegram) | Correla eventi anomali (cambi hardware insoliti, IP/MAC spoofing) e attiva l'allarmistica immediata tramite canali Telegram profilati per rispettare l'obbligo di notifica entro 24 ore. | Garantisce la massima tempestività di intervento e riduce drasticamente i tempi di risposta (MTTR) alle violazioni, assicurando il rispetto millimetrico dei tempi di segnalazione imposti dalle autorità competenti. |